Odoo y PHP: por qué los fallos críticos de PHP no afectan a tu Odoo.
Odoo no funciona sobre PHP. Los dos fallos críticos que PHP corrigió el 21 de octubre de 2026 pusieron en riesgo millones de webs, pero no tu Odoo. Te explicamos qué pasó y qué revisar.
Odoo no funciona sobre PHP. Por eso los dos fallos críticos que PHP corrigió el 21 de octubre de 2026 no afectan a tu Odoo, aunque pusieron en riesgo millones de webs y obligaron a algunas organizaciones a desconectar sus sitios por precaución.
Si tu empresa trabaja con Odoo, la respuesta corta es esta: tus entornos Odoo no estuvieron expuestos. Si además tienes webs o aplicaciones en PHP, aquí tienes lo que pasó y lo que debes revisar.
Odoo no usa PHP en ninguna parte de su funcionamiento.
Un fallo en PHP no tiene por dónde entrar en tu ERP: ni en la contabilidad, ni en el almacén, ni en la tienda online de Odoo. Cuando saltó la alerta, nuestros clientes de Odoo no tuvieron que hacer nada. Tampoco desconectar nada.
La confusión entre Odoo y PHP es habitual porque muchos ERP, tiendas online y gestores de contenido sí están hechos en PHP. Odoo no es uno de ellos.
El fallo está en PHP, no en un plugin.
PHP es el lenguaje con el que funciona la mayoría de las webs: WordPress, WooCommerce, Magento, Drupal y miles de aplicaciones a medida. Cuando falla un plugin, se arregla ese plugin. Esta vez falló la base sobre la que se apoya todo lo demás.
Los dos fallos (CVE-2026-109618 y CVE-2026-109619) puntúan 9,2 sobre 10 en gravedad. En la práctica, significan tres cosas:
Basta una petición. El atacante no necesita usuario ni contraseña. Le llega con enviar una visita preparada a tu web.
Da igual lo bien hecha que esté tu web. El ataque se ejecuta antes de que arranque el código de la aplicación, así que ni el mejor desarrollo lo frena.
El atacante manda en el servidor. Puede ejecutar lo que quiera: robar datos, instalar malware o usar tu máquina para atacar a otros.
El error lleva ahí 14 años, desde PHP 5.4 (2012), y afecta a las configuraciones por defecto. Todas las formas habituales de servir PHP están expuestas, y Apache con mod_php es la más arriesgada.
La solución pasa por actualizar a PHP 8.5.12, 8.4.27, 8.3.36 u 8.2.35. PHP 8.1 y anteriores ya no reciben soporte, así que no tendrán parche oficial nunca.
Del aviso privado al parche de PHP, en tres días.
Agosto: los investigadores de Calif y Wiz avisan a PHP en privado.
20 de octubre: se filtran los detalles antes de tiempo, watchTowr confirma que son reales y PHP adelanta la publicación.
21 de octubre, 09:43: Cloudflare detecta los primeros ataques, horas antes de que exista ningún parche.
21 de octubre, 15:30: PHP publica las versiones corregidas.
Todas las horas son peninsulares. CERT-EU, el NCSC británico y el NCSC neerlandés emitieron alertas ese mismo día. El consejo de CERT-EU fue claro: parchear de inmediato o desconectar el sistema si no es posible.
Millones de webs en PHP expuestas, y muchas sin arreglo posible.
PHP mueve alrededor del 70 % de las webs cuyo lenguaje de servidor se conoce. El fallo alcanza a WordPress, WooCommerce, Magento, Shopware, Drupal, Joomla, Nextcloud, phpMyAdmin, Laravel y Symfony.
Una estimación basada en Shodan cuenta unos 2,2 millones de servidores que muestran PHP abiertamente en internet. Unos 884.000 usan versiones que nunca recibirán parche, y otros 740.000 ocultan su versión.
En Países Bajos, Tweakers y el propio NCSC desconectaron sus webs por precaución. Ya circulan pruebas de concepto públicas, watchTowr detecta intentos de explotación activos y Magento tiene un exploit confirmado. El comercio electrónico es la zona caliente: Sansec espera una explotación masiva ahora que el parche y los análisis técnicos son públicos.
Odoo y PHP en la misma empresa: dónde sí hay riesgo.
Tu Odoo está a salvo, pero lo que lo rodea puede no estarlo. Si tienes una web en WordPress, una tienda en WooCommerce o Magento, o cualquier aplicación en PHP junto a tu Odoo, esas piezas sí están expuestas. Revísalas hoy:
Haz inventario. Web corporativa, tienda online, intranet, gestor de documentos, herramientas internas: anota todo lo que funcione con PHP.
Comprueba la versión. Necesitas PHP 8.5.12, 8.4.27, 8.3.36 u 8.2.35 o superior. Si estás en 8.1 o anterior, no hay parche: toca migrar.
Pregunta a quien lo mantiene. Y pide una hora, no una promesa.
Un certificado no responde a una alerta. Un equipo, sí.
Dynapps tiene la certificación ISO 27001. Es un papel que acredita que trabajamos con procesos de seguridad serios. En la práctica significa saber, en cuanto salta una alerta, qué parte de cada sistema está expuesta y actuar ese mismo día.
Si trabajas con Odoo, este fallo de PHP no te afecta.
Descubre lo que Odoo puede hacer por tu empresa.
Una charla inicial para ver si encajamos bien y una demostración adaptada a tus procesos.
Más artículos como este
5 min de lectura
IA en Odoo para pymes: lo que ya funciona, con casos reales.
Qué puede hacer la IA en tu Odoo hoy, el caso de Prima Protección, las dos formas de conectarla (Claude por MCP y los agentes de Odoo 20) y cómo empezar en tu empresa.
7 min de lectura
Conectar Claude con Odoo: el conector MCP que usamos cada día.
Qué es MCP, cómo conectamos Claude a tu Odoo con nuestro propio conector, qué puede hacer tu equipo con él desde el primer día y cómo encaja con el MCP que trae Odoo 20.
12 min de lectura
Novedades de IA en Odoo 20: agentes que actúan y piden permiso.
Resumen de la charla de IA de Odoo Experience 2026: el agente Odoo AI, los agentes por aplicación, el self-update, los créditos IAP y Odoo como servidor MCP, con lo que hemos visto en el código de la 20.
Precios de Odoo en España
Precios de Odoo en España
Licencias, implantación y cómo financiarlo.
Partner Odoo cerca de ti: Valencia · Murcia · Alicante · Barcelona · Madrid
Partner Odoo cerca de ti: Valencia · Murcia · Alicante · Barcelona · Madrid
Implantación, consultoría y soporte de Odoo para empresas de España
8 min de lectura
Cómo funciona el DeCA en Odoo cuando el camión cambia en ruta: QR, enlace seguro y PIN.
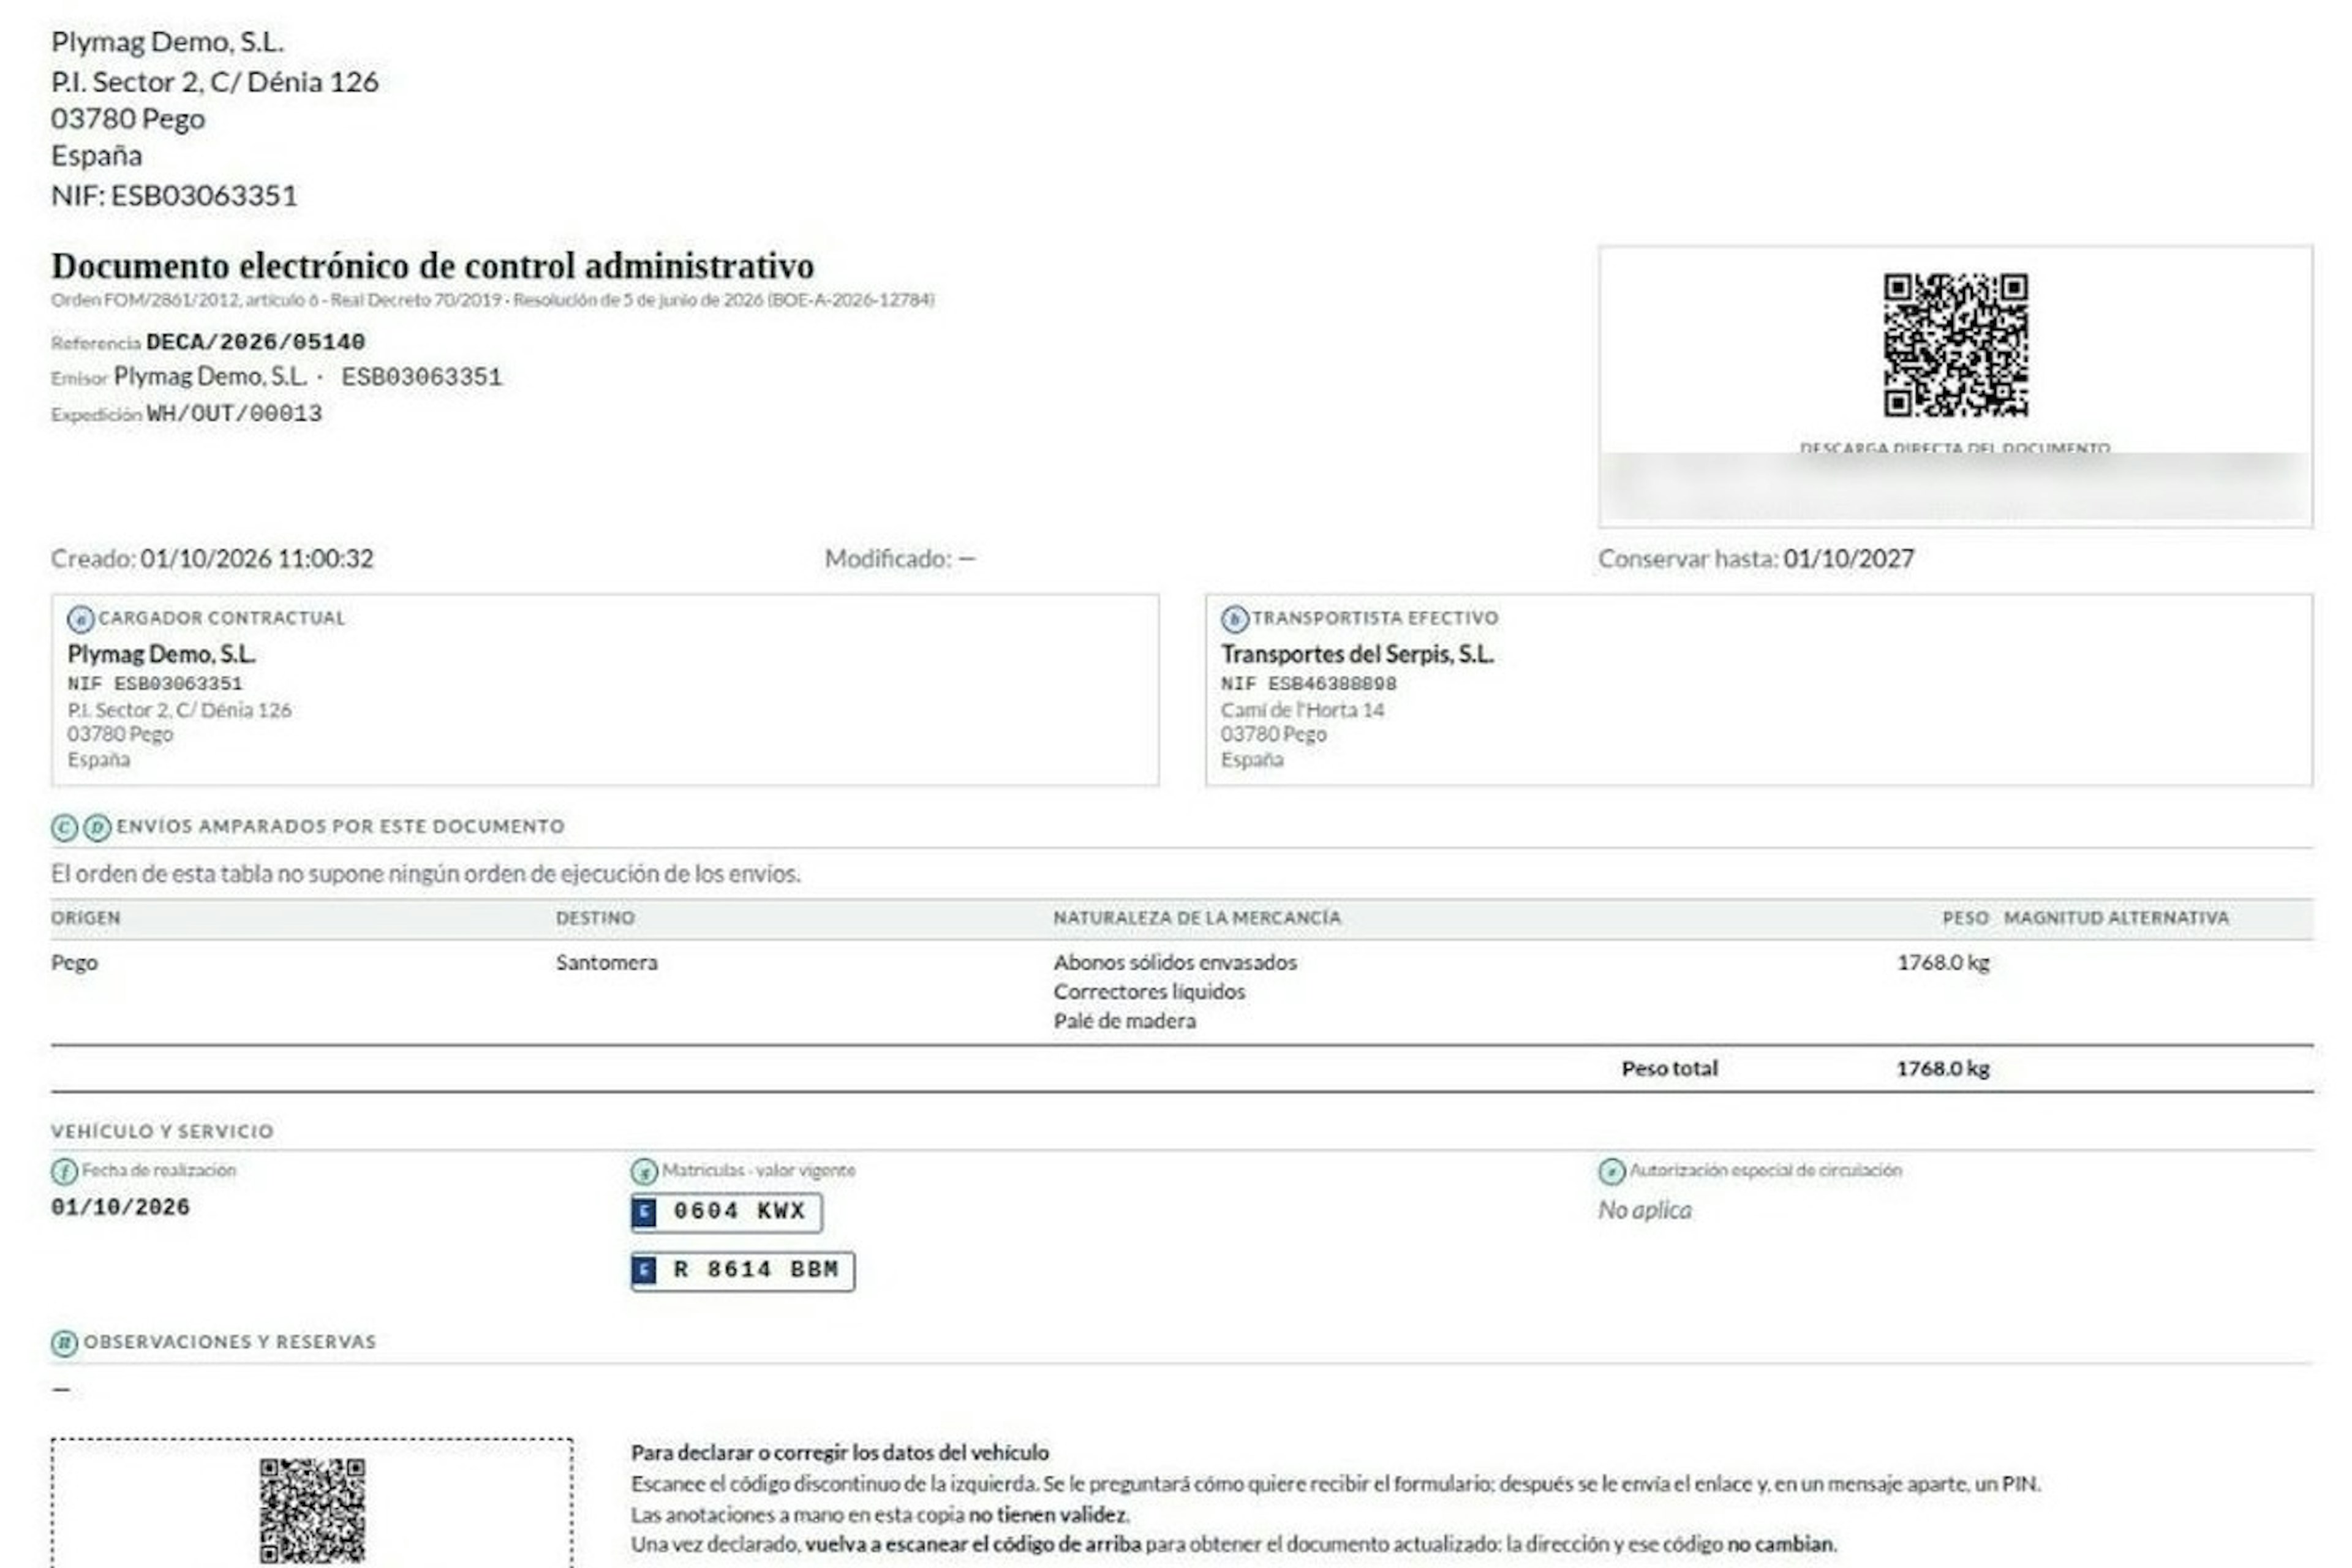
Avería, cambio de semirremolque, una reserva sobre la carga: así se modifica el DeCA en Odoo durante el transporte, con dos QR, un enlace que solo recibe el transportista y un PIN de seis dígitos.
8 min de lectura
DeCA para empresas de transporte con Odoo: aportas tus datos por enlace y emites cuando subcontratas.
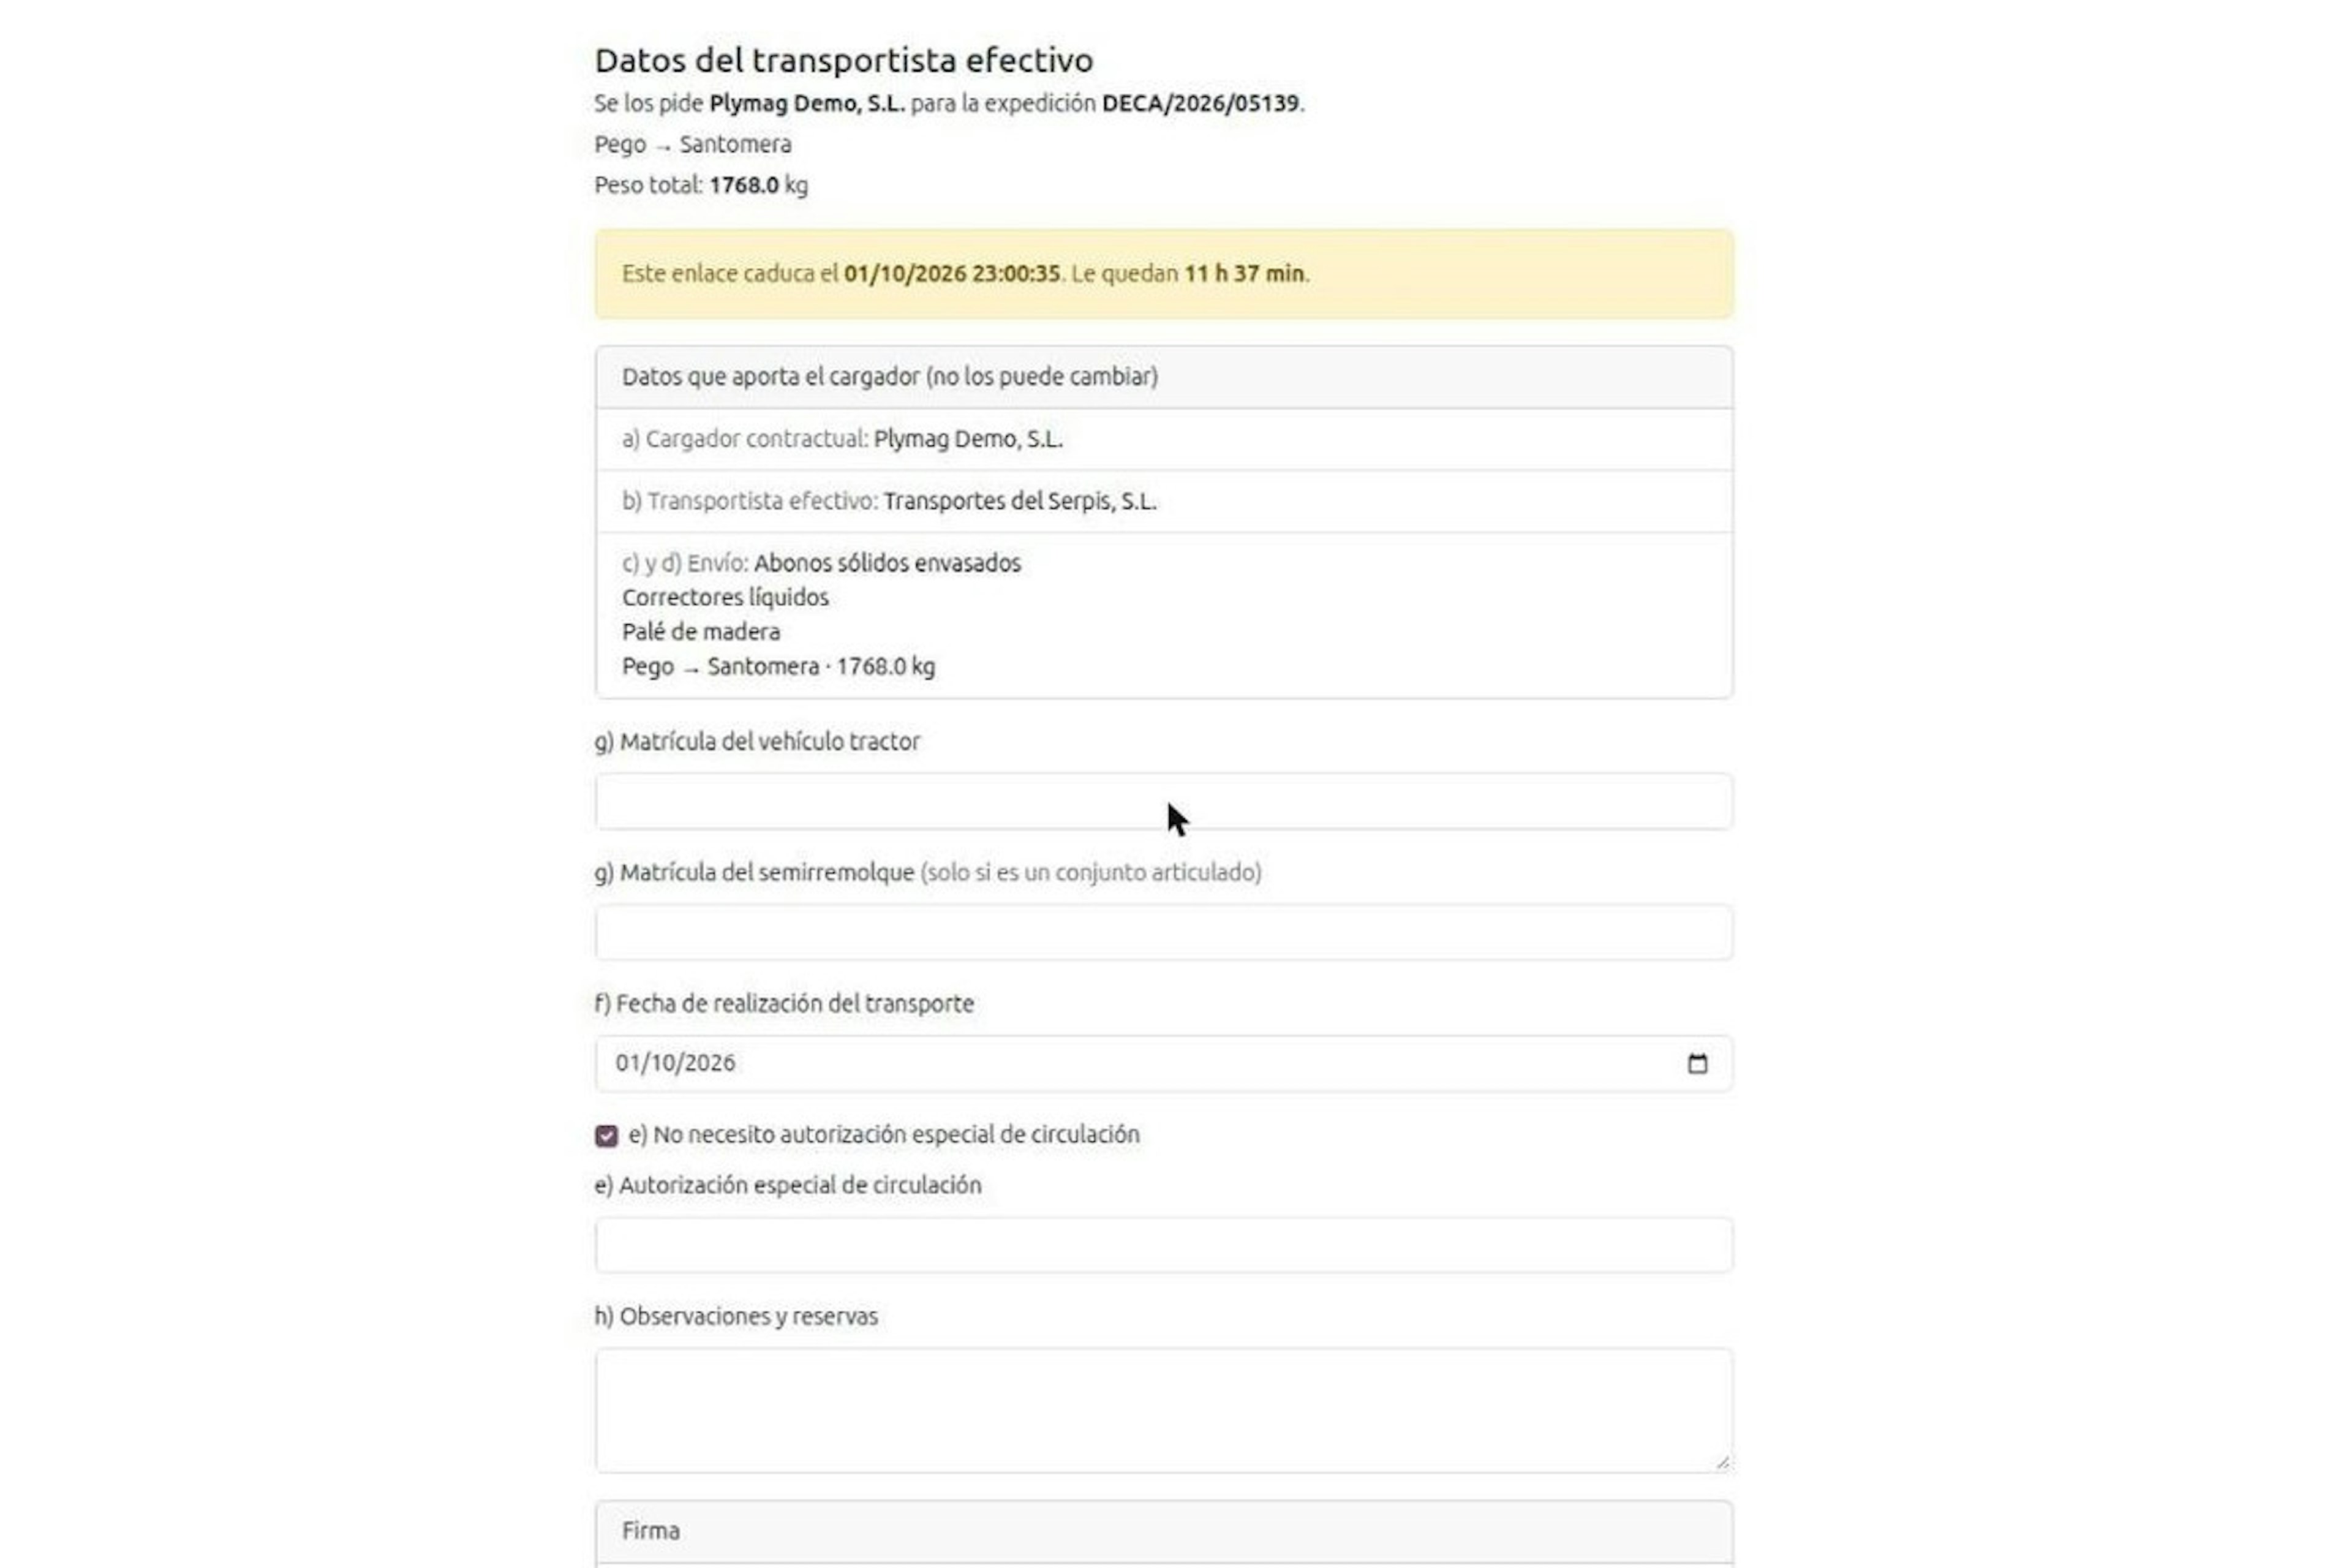
Como transportista efectivo, el DeCA te obliga, pero lo habitual es que aportes autorización especial, fecha y matrículas desde el enlace que te manda el Odoo de tu cliente. Cuando subcontratas, lo normal es que lo emitas tú desde tu propio Odoo.
13 min de lectura
DeCA en Odoo: el documento de control, emitido desde el albarán.
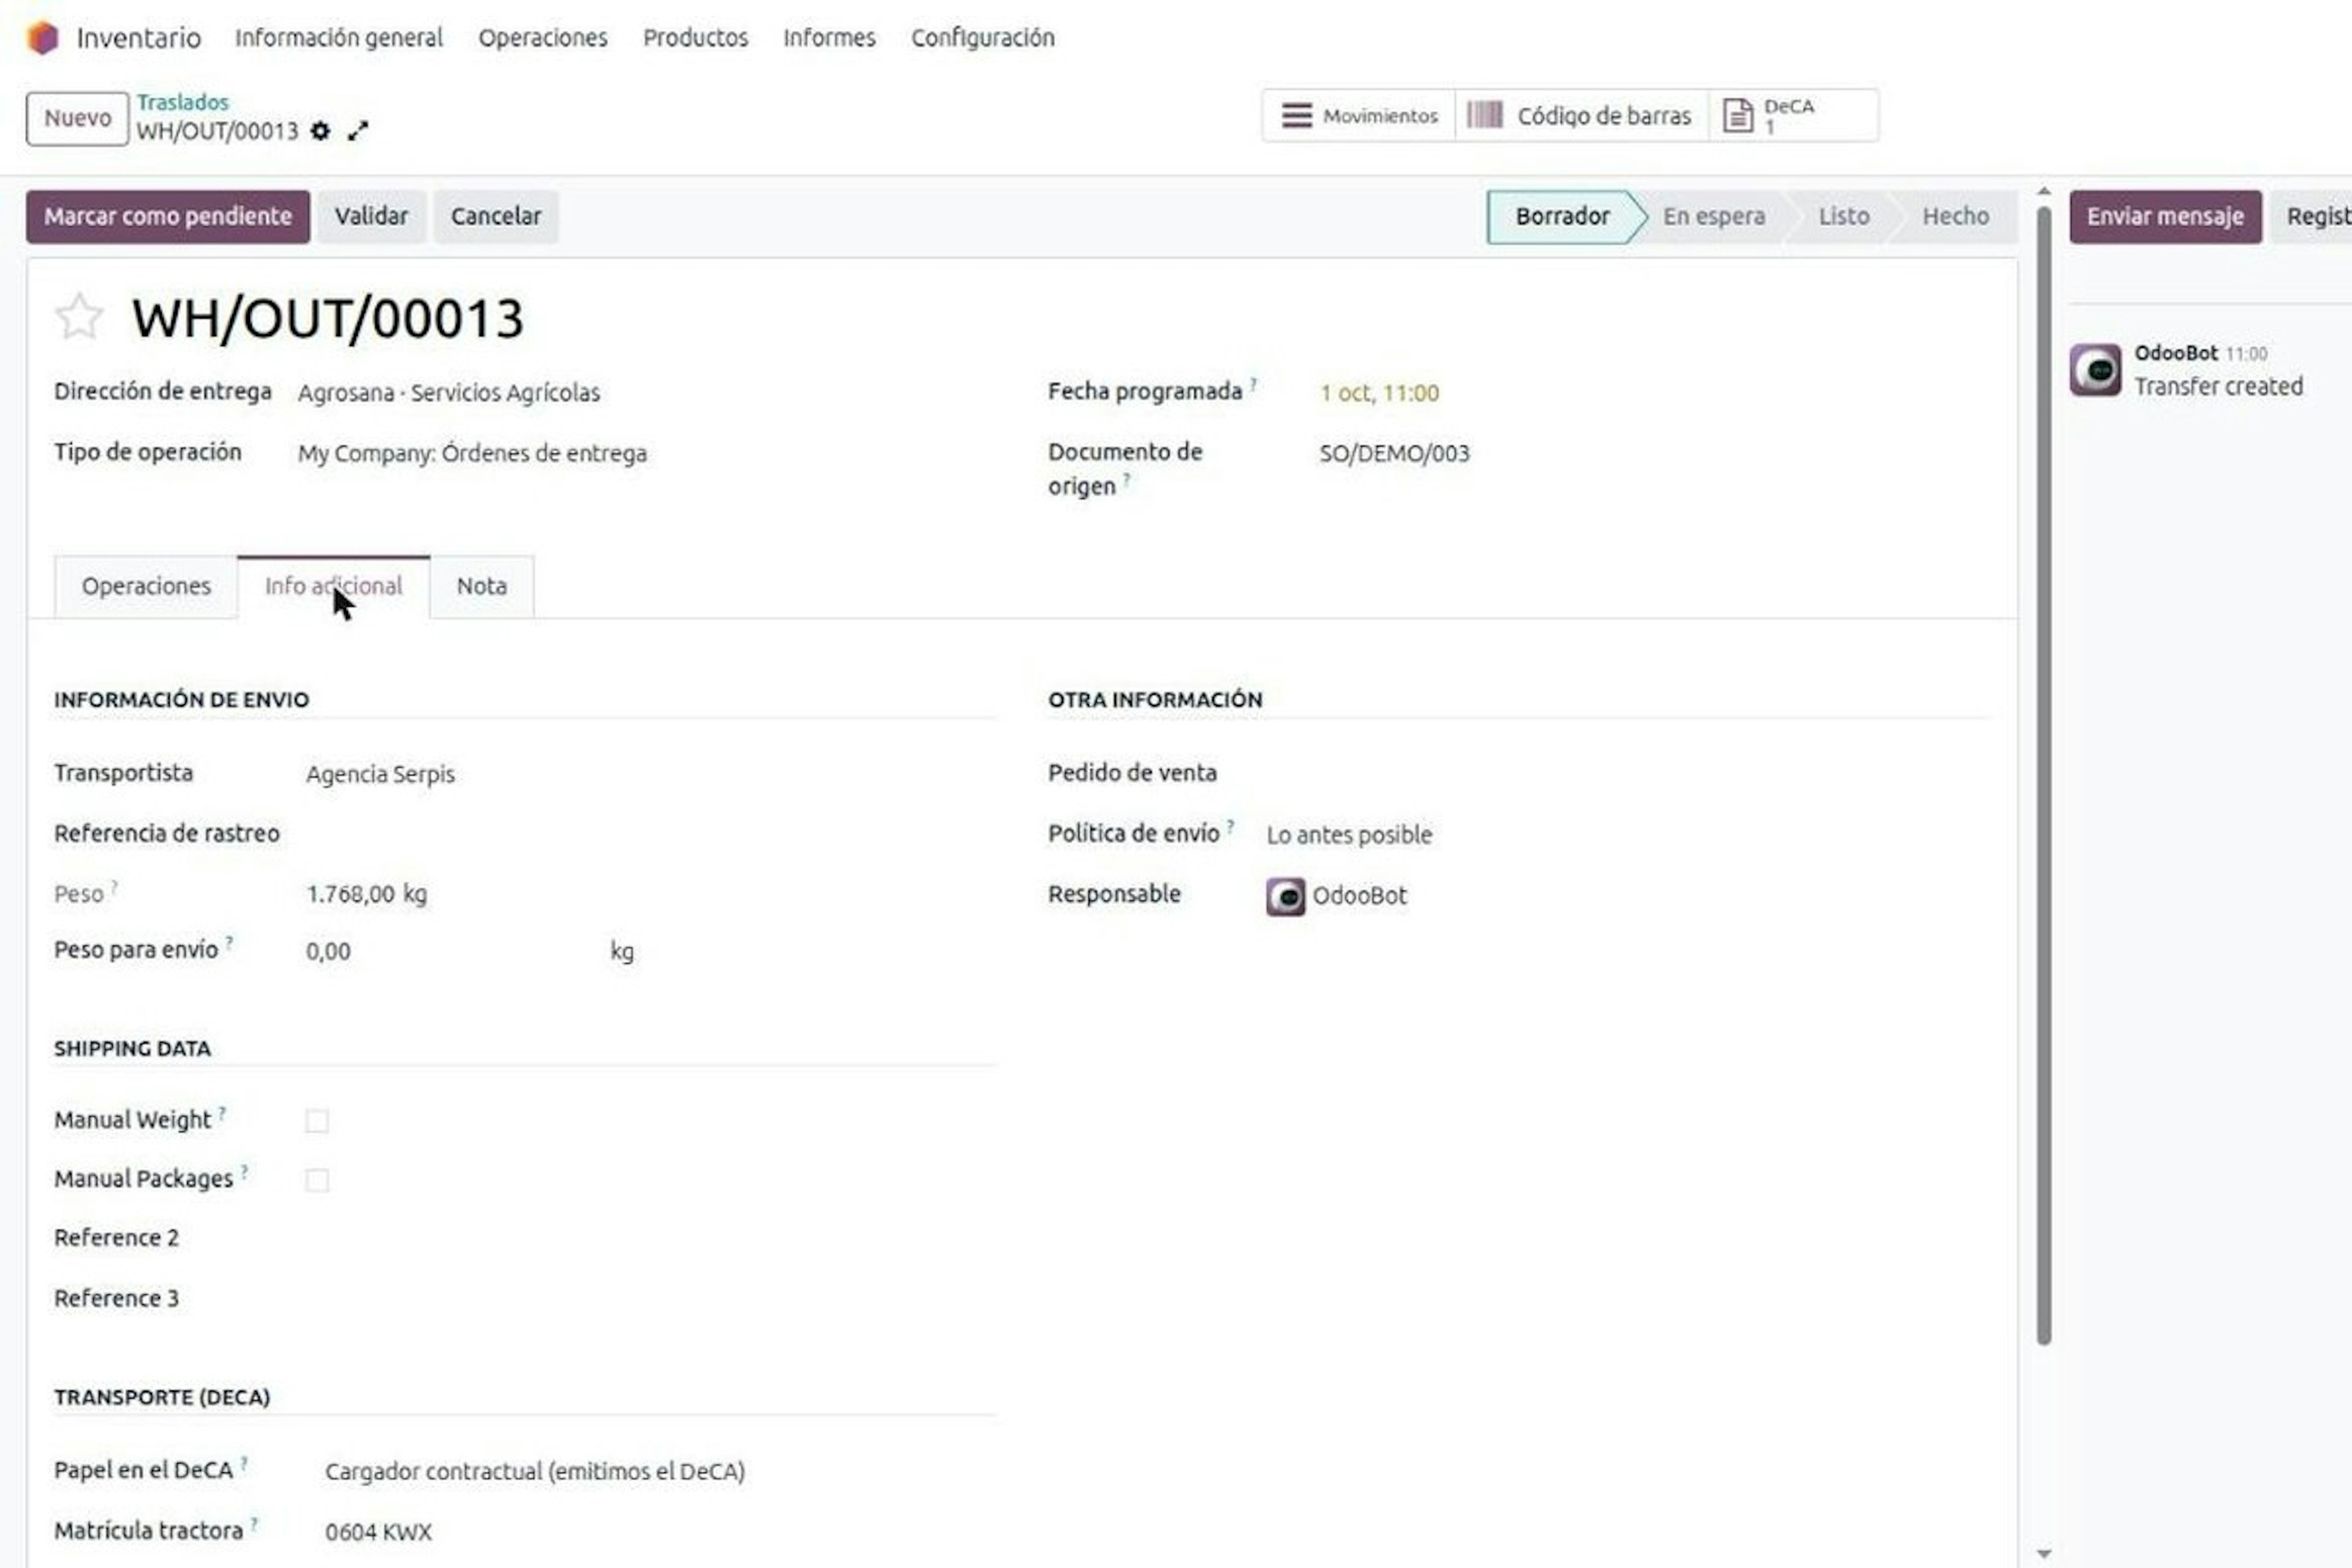
El DeCA es obligatorio desde el 5 de octubre de 2026. Si usas Odoo, lo emites desde el albarán, sin herramienta aparte, y el transportista aporta su matrícula desde el móvil.
8 min de lectura
DeCA en Odoo para empresas de distribución: cumple aunque no tengas camiones.
Si distribuyes con Odoo y contratas el transporte, el DeCA te obliga aunque no tengas un solo camión, y lo habitual es que lo emitas tú. Qué datos aportas, por qué ya están en tu albarán y cómo queda el día a día.
8 min de lectura
Quién está obligado al DeCA: los dos, y en Odoo lo decides en cada albarán.
El DeCA obliga al cargador contractual y al transportista efectivo, aunque no tengas camiones. Cinco preguntas para saber cuál eres y cómo se refleja en cada albarán de Odoo.